
Donnerstag, 17. September 2026
Dieses Bildchen kennt jeder, der im Internet unterwegs ist. Man muss es anklicken, um auf der Webseite weiterzukommen. Damit beweist man, dass ein Mensch vor dem PC sitzt (ich) und keine Maschine. Und das ist für viele Webseiten sehr wichtig.
Man klickt auf „Ich bin kein Roboter“, sucht drei Ampeln, vier Motorräder und ein halbes Fahrrad zusammen und beweist damit auf bemerkenswert umständliche Weise seine Zugehörigkeit zur Spezies Mensch. So weit, so bekannt.
Eine derzeit verbreitete Betrugsmasche dreht dieses Prinzip allerdings um. Das vermeintliche CAPTCHA möchte nicht mehr wissen, ob wir Menschen sind. Es möchte vielmehr herausfinden, ob wir Menschen dumm und bereit sind, vollkommen fremde und gefährliche Befehle auf unserem eigenen Computer auszuführen.
Die Methode nennt sich „ClickFix“. Und zunächst hatte ich mit einer entsprechenden Sicherheitswarnung selbst ein Verständnisproblem. Dort wurde davor gewarnt, nach einer CAPTCHA-Aufforderung die Tastenkombinationen Windows + R und anschließend Strg + V zu verwenden. Meine erste Reaktion: Was soll daran gefährlich sein? Mit Windows + R öffne ich lediglich den Windows-Dialog „Ausführen“. Mit Strg + V füge ich etwas aus der Zwischenablage ein. Davon lädt sich noch lange keine Schadsoftware herunter. Oder doch? Und tatsächlich…
Der eigentliche Trick passiert vorher
Der entscheidende Punkt ist die Zwischenablage. Eine manipulierte Webseite kann versuchen, einen vorbereiteten Befehl dort abzulegen. Der Benutzer sieht davon im Idealfall des Angreifers überhaupt nichts. Statt eines normalen CAPTCHAs erscheint anschließend beispielsweise eine Anweisung wie:
- „Drücken Sie Windows + R.“
- „Drücken Sie Strg + V.“
- „Drücken Sie Enter.“
Und schon hat der unbedarfte User verloren. Mit Windows + R öffnet der Benutzer zunächst nur den Windows-Ausführen-Dialog. Bis hierhin ist überhaupt nichts passiert. Mit Strg + V wird anschließend der Inhalt der Zwischenablage eingefügt. Und genau dort wartet der zuvor von der Fake-Webseite platzierte Befehl. Auch jetzt ist er zunächst nur Text in einem Eingabefeld. Dann kommt Enter. Und damit ändert sich die Lage grundlegend.
Nicht Strg + V ist gefährlich, sondern Enter
Das ist der Punkt, den man bei solchen Warnmeldungen deutlicher erklären sollte. Weder Windows + R noch Strg + V laden Schadsoftware herunter. Erst mit Enter sagt der Benutzer seinem Betriebssystem sinngemäß: „Bitte führe das aus.“ Und Windows tut genau das. Warum auch nicht? Der Befehl wurde schließlich vom angemeldeten Benutzer eingegeben beziehungsweise eingefügt und anschließend bestätigt. Dass dieser Benutzer den Befehl überhaupt nicht verstanden hat und lediglich den Anweisungen einer Webseite gefolgt ist, kann Windows kaum wissen. Das Betriebssystem scheitert hier also nicht an seiner Technik. Es scheitert an der Annahme, dass der Mensch vor dem Bildschirm schon wissen wird, was er tut.
Was steht überhaupt in der Zwischenablage?
Dort kann beispielsweise ein PowerShell-Befehl liegen. PowerShell ist ein mächtiges und vollkommen legitimes Windows-Werkzeug zur Administration und Automatisierung. Ich selbst habe mich damit schon beschäftigt und war erstaunt darüber, was man damit alles Positives tun kann. Und ChatGPT liefert die tollen Befehle innerhalb von Sekunden. Man kann mit PowerShell zum Beispiel händische Dinge in Dateiablagen automatisieren. Eine tolle Zeitersparnis und echt positiv.
Betrüger wollen aber nun mal nichts Positives tun.
Ein PowerShell-Befehlt kann einen PC anweisen, eine Schad-Datei von einem Server im Internet abzurufen, sie auf dem Rechner abzulegen und anschließend auszuführen. Die Folge könnte eine Verschlüsselung aller Daten und Bilder sein. Und das ist nicht lustiges.
Der Benutzer sieht nach Strg +V möglicherweise nur eine lange, unverständliche Zeichenfolge. Und genau das ist durchaus beabsichtigt. Solche Befehle können zusätzlich verschleiert werden, damit nicht auf den ersten Blick erkennbar ist, was sie tun. Der Angriff läuft damit vereinfacht so ab:
Manipulierte Webseite → Befehl landet in der Zwischenablage → Windows + R → Strg + V → Enter → Befehl wird ausgeführt → Schadsoftware kann nachgeladen werden
Plötzlich ergibt die merkwürdige Tastenkombination einen Sinn.
Warum macht die Webseite das nicht einfach selbst?
Weil moderne Browser Webseiten aus gutem Grund Grenzen setzen. Eine beliebige Internetseite darf nicht einfach PowerShell auf meinem Windows-Rechner starten und dort nach Belieben Programme installieren. Könnte sie das, müssten wir das Internet vermutlich noch vor dem Mittagessen abschalten.
Browser laufen deshalb in einer vergleichsweise abgeschotteten Umgebung. Eine Webseite darf zwar HTML darstellen, JavaScript ausführen und mit Zustimmung bestimmte Funktionen des Computers verwenden. Sie darf aber nicht nach Lust und Laune Windows-Systembefehle ausführen.
Der ClickFix-Angriff löst dieses Problem auf eine ausgesprochen perfide Weise: Der Angreifer versucht gar nicht erst, die technische Schutzbarriere zu durchbrechen. Er bringt den Benutzer dazu, sie selbst zu überwinden. Nicht die Webseite startet PowerShell. Nicht die Webseite öffnet den Windows-Ausführen-Dialog. Nicht die Webseite bestätigt den dort eingefügten Befehl. Das erledigt alles der Benutzer selbst.
Technisch betrachtet handelt Windows also völlig korrekt. Der Computer bekommt vom Benutzer den Auftrag, einen bestimmten Befehl auszuführen, und führt ihn aus. Dass der Auftrag ursprünglich von irgendwelchen Ganoven aus dem Internet stammt, steht leider nicht auf dem Lieferschein.
Warum ausgerechnet ein CAPTCHA?
Weil wir CAPTCHAs inzwischen gewohnt sind. Wir klicken seit Jahren auf Ampeln, Busse, Fahrräder, Zebrastreifen und Kästchen mit „Ich bin kein Roboter“. Ein CAPTCHA ist lästig, aber vertraut. Genau dieses Vertrauen wird ausgenutzt. Zunächst sieht alles vollkommen gewöhnlich aus. Erst nach dem Klick auf das vermeintliche CAPTCHA erscheint die zusätzliche „Verifikation“. Und wer gerade unbedingt auf die betreffende Webseite möchte, folgt möglicherweise auch den nächsten Anweisungen. Hinzu kommt ein psychologischer Effekt: Die einzelnen Schritte wirken harmlos. Windows + R? Kenne ich. Strg + V? Kenne ich ebenfalls. Enter? Drücke ich ungefähr 300-mal am Tag. Keiner dieser Schritte sieht für sich genommen nach „Ich installiere jetzt Schadsoftware“ aus. Erst ihre Kombination mit dem manipulierten Inhalt der Zwischenablage macht daraus einen Angriff.
Ein echtes CAPTCHA braucht kein Windows + R
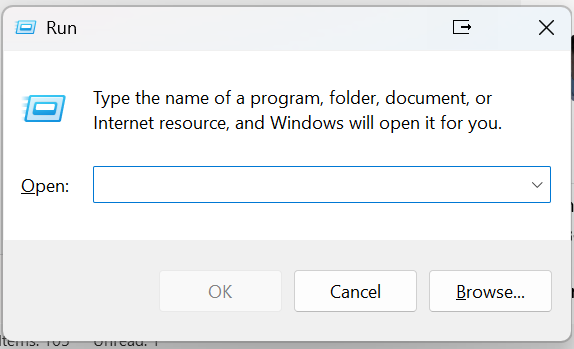
Das Ergebnis von Win +R, ab hier wird es gefährlich.
Die Sache lässt sich erfreulich einfach auf eine Regel reduzieren: Ein normales CAPTCHA findet im Browser statt. Es kann verlangen, ein Kästchen anzuklicken, Bilder auszuwählen, Zeichen einzugeben oder eine andere Aufgabe innerhalb der Webseite zu erledigen. Es gibt aber keinen vernünftigen Grund, warum ein CAPTCHA den Windows-Ausführen-Dialog (Win + R), PowerShell, die Eingabeaufforderung oder irgendwelche anderen Programme des Betriebssystems benötigen sollte. Sobald eine Webseite zur angeblichen Verifizierung verlangt, Windows + R zu drücken, Befehle einzufügen oder PowerShell zu öffnen, sollte Schluss sein. Webseite schließen. Nichts einfügen. Nichts ausführen.
Und wenn ich Windows + R und Strg + V schon gedrückt habe?
Auch das ist wichtig: Wer lediglich Windows + R geöffnet und anschließend mit Strg + V einen Befehl eingefügt hat, hat damit normalerweise noch nichts ausgeführt.
Wer neugierig ist, sollte nicht im Captcha-Modus ausprobieren, was in der Zwischenablage seines Computers ist, sondern der kann eine einfach eine leere Textdatei öffnen und den Befehl dort einfügen. Jetzt kann man sehen und in Ruhe analysieren, was ein „Enter“ bewirkt hätte. Und diese Analyse bewirkt Wunder, weil dann ein Aha-Effekt eintritt, der im Gedächtnis haften bleibt, weil der Schreck tief sitzt.
Merke: Solange Enter noch nicht gedrückt beziehungsweise der Befehl nicht anderweitig gestartet wurde, kann man den Ausführen-Dialog einfach schließen oder Esc drücken.
Hat man allerdings auch Enter gedrückt, sollte man die Sache sehr ernst nehmen. Dann kann tatsächlich ein Befehl ausgeführt worden sein. In einem Unternehmensnetz gehört der Vorfall unverzüglich zur IT beziehungsweise zum Security-Team. Auf einem privaten Rechner sollte man nicht einfach darauf vertrauen, dass schon nichts passiert sein wird.
ClickFix ist eigentlich erschreckend simpel
Gerade das macht diese Angriffsmethode interessant. Es braucht keine geheimnisvolle Sicherheitslücke in Windows und keinen spektakulären Hackertrick. Der Browser verhindert, dass eine Webseite einfach einen Windows-Befehl ausführt. Also legt der Angreifer den Befehl in die Zwischenablage und bittet den Benutzer freundlich, die restliche Arbeit selbst zu erledigen. Und weil das Ganze als Sicherheitsprüfung beziehungsweise CAPTCHA verkleidet wird, führt der Benutzer womöglich einen Schadcode aus, während er gleichzeitig glaubt, gerade eine Sicherheitskontrolle zu bestehen. Das ist schon eine bemerkenswerte Ironie: Der Computer wurde nicht überlistet. Der Mensch wurde dazu gebracht, den Angriff eigenhändig auszuführen.
Und genau deshalb ist die wichtigste Warnung bei ClickFix keine technische, denn: Ein CAPTCHA gehört in den Browser. Sobald aber eine Webseite möchte, dass ich für ihre „Verifikation“ Windows-Befehle ausführe, ist nicht mein Rechner derjenige, der einen Test bestehen muss. Dann muss ich als User diesen Test bestehen.
Und es soll mir niemand sagen, es würde ihm nie passieren, auf eine Fake-Webseite zu geraten. Diese Sicherheit ist nur so lange da, bis es passiert ist.
Der Blog soll keinesfalls dafür sorgen, dass User noch ängstlicher vor ihrem Computer sitzen. Man darf den Computer mit vollem Selbstbewusstsein nutzen. Aber man muss den Blick geschärft halten.
Entdecken Sie mehr von Michael Behrens
Melden Sie sich für ein Abonnement an, um die neuesten Beiträge per E-Mail zu erhalten.