
Freitag, 25. September 2026
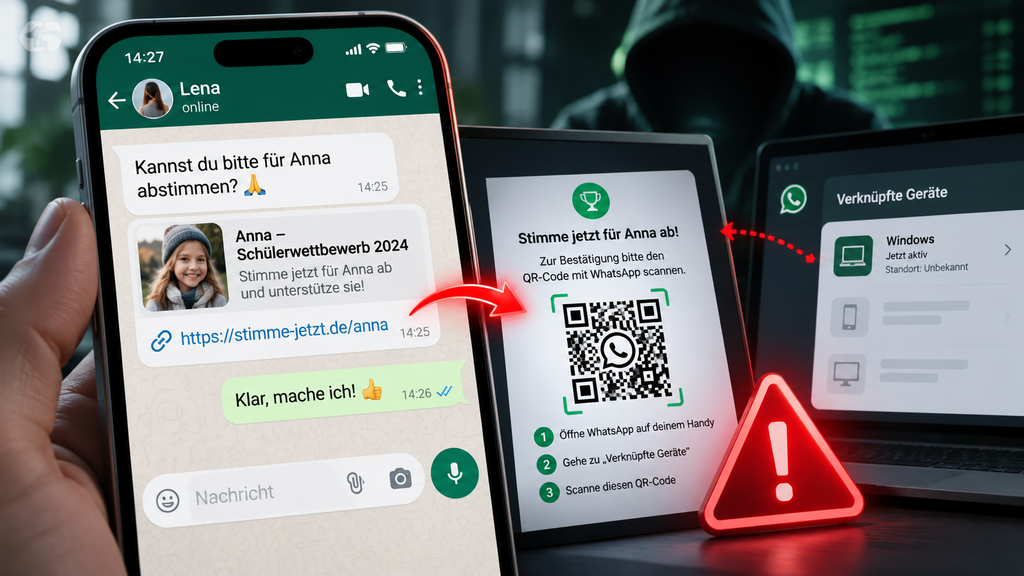
Das OVB berichtet heute in zwei Fällen über eine Betrugsmasche bezüglich WhatsApp. Zum einen geht es um einen Betrugsfall aus Hallbergmoos, bei dem eine 76-jährige Frau über WhatsApp von ihrer vermeintlichen Schwester gebeten wurde, 615 Euro zu überweisen. Die Nachricht kam offenbar nicht von irgendeiner fremden Nummer, sondern über das tatsächliche WhatsApp-Konto der Schwester. Genau das machte den Betrug so glaubwürdig. Der technisch interessanteste Hinweis im OVB-Beitrag ist dabei der erwähnte Abstimmungslink. Denn aktuell kursiert eine Betrugsmasche, bei der genau solche vermeintlichen Online-Abstimmungen dazu benutzt werden, fremde Geräte mit einem WhatsApp-Konto zu verknüpfen. Technisch wird dabei nicht WhatsApp „gehackt“. Stattdessen wird eine völlig legitime WhatsApp-Funktion missbraucht. Der zweite Bericht, bei dem es um 500 Euro ging, geht diesbezüglich ein wenig besser ins Detail. Das Interessante ist, dass es nicht um extrem hohe Beträge geht. Das senkt die Aufmerksamkeitsschwelle.
Der Angriff beginnt mit einer völlig harmlosen Nachricht
Am Anfang steht häufig eine Nachricht von einem bekannten Kontakt. Sinngemäß lautet sie:
„Kannst du bitte für die Tochter einer Freundin abstimmen? Sie nimmt an einem Wettbewerb teil.“
Weil die Nachricht von einer bekannten Person stammt, wirkt sie zunächst glaubwürdig. Das ist bereits der erste entscheidende Punkt: Denn schon dieser WhatsApp-Account der/des Bekannten ist kompromittiert. Der beigefügte Link führt anschließend auf eine professionell aussehende Abstimmungsseite. Dort werden beispielsweise Teilnehmerinnen mit Bildern und Namen angezeigt, und der Besucher soll seine Stimme abgeben. Ich habe das auch schon mehrmals in voller Absicht getan. Zweimal habe ich damit für zwei verschiedene Fußballvereine die Sparkassenabstimmung gewonnen und jeweils 5.000 Euro eingespielt. Angesichts dieser aktuellen Betrugsmaschen wäre ich mir nicht mehr so sicher, die Sache ein drittes Mal erfolgreich zu gestalten.
Zurück zum Thema: Bis hierher ist technisch noch überhaupt nichts mit dem WhatsApp-Konto passiert. Man stimmt ab und meint, die Sache sei erledigt.
Dann kommt die angebliche Verifizierung
Der eigentliche Angriff beginnt erst nach der vermeintlichen Abstimmung. Plötzlich soll die abgegebene Stimme über WhatsApp „bestätigt“, „autorisiert“ oder „verifiziert“ werden. Dazu wird zunächst die eigene Mobilfunknummer abgefragt. Anschließend erhält der Benutzer je nach Variante einen QR-Code oder einen Kopplungscode. Und hier liegt der Kern der gesamten Masche. Der Code dient nicht dazu, eine Stimme bei irgendeinem Wettbewerb zu bestätigen. Er gehört zur WhatsApp-Funktion „Verknüpfte Geräte“. Bei einer im September 2026 dokumentierten Variante wurden Benutzer ausdrücklich aufgefordert, in WhatsApp zu
Einstellungen → Verknüpfte Geräte → Gerät verknüpfen → Mit Telefonnummer verknüpfen
zu wechseln und dort den von der Webseite angezeigten Code einzutragen. Aber wer wäre so verrückt, diesen Anweisungen zu folgen? Grundsätzlich niemand, der technisch bewandert ist. In Ausnahmefällen werden aber auch ITler zu Opfern. Ich hatte einen Account Manager als Kollegen. Hoch gebildet, fachlich fit. In einem schlechten Moment hat er 4.000 Euro verloren und konnte anschließend selbst nicht glauben, dass er einer Betrugsmasche aufgesessen war.
Die ältere Generation ist erst recht nicht technisch bewandert. Sie bekommt WhatsApp von den Kindern oder Enkeln eingerichtet. Eine Schulung bekommen die Oldies nicht. Schon beim Verständnis für den Status anderer WhatsApp-User gerät so einiges ins Wanken. Ins Profil oder in die Einstellungen verirren sie sich lieber nicht. Und so kommt es, wie es kommen muss.
Das Opfer verknüpft selbst das Gerät des Betrügers
Damit löst sich auch das scheinbare technische Rätsel. Normalerweise kann ein Fremder nicht einfach seinen Computer mit meinem WhatsApp-Konto verbinden. Die Verknüpfung muss über mein bereits angemeldetes Smartphone autorisiert werden. Genau diese Autorisierung erschleicht sich der Angreifer. Der Benutzer glaubt:
Ich bestätige meine Stimme bei einer Abstimmung.
Technisch passiert aber:
Ich autorisiere ein zusätzliches Gerät für mein WhatsApp-Konto.
Damit wird WhatsApps Sicherheitsmechanismus überhaupt nicht überwunden. Er funktioniert sogar genau so, wie er vorgesehen ist. Nur wird der Benutzer über den Zweck der Aktion getäuscht. Mimikama hat bei einer solchen Fake-Abstimmung beispielsweise festgestellt, dass der verwendete QR-Code auf wa.me/settings/linked_devices verwies, also direkt auf WhatsApps Funktion für verknüpfte Geräte. Mimikama ist eine deutschsprachige Plattform, die sich auf die Prüfung von Falschmeldungen, Internetbetrug, Phishing, Kettenbriefen und Social-Media-Mythen spezialisiert hat. Wieder zurück zum Thema:
Was der Täter danach machen kann
Ist das Gerät erfolgreich verknüpft, verfügt der Täter über eine zusätzliche WhatsApp-Sitzung. Er kann dann über das fremde Konto Nachrichten verschicken und laufende Kommunikation einsehen. Die Verbindung kann bestehen bleiben, bis das betreffende Gerät unter „Verknüpfte Geräte“ wieder entfernt wird. Aber wer geht schon regelmäßig in diese Funktion hinein, um das zu checken? Für die Kontakte sieht eine Nachricht anschließend tatsächlich so aus, als käme sie vom richtigen WhatsApp-Konto. Und genau deshalb ist diese Masche wesentlich gefährlicher als der bekannte Trick:
„Hallo Mama, das ist meine neue Nummer.“
Hier gibt es nämlich keine neue Nummer. Der Betrüger schreibt über das WhatsApp-Konto der tatsächlich bekannten Person.
Damit lässt sich auch der Fall aus Hallbergmoos erklären
Und damit müssen wir uns leider auf die Schwester des Betrugsopfers konzentrieren. Sie hat ihrer Schwester die Sache eingebrockt, wenn der im OVB erwähnte Abstimmungslink tatsächlich Teil dieser Masche war. Die Kombination aus Unwissenheit und Gutgläubigkeit hat den Tätern 615 Euro eingebracht. Der Täter manipuliert weder das Banken- noch das WhatsApp-System, sondern die Entscheidung des Menschen, eine Zahlung auszuführen. Das ist Social Engineering.
Das sich selbst verstärkende Betrugssystem
Hat sich für die Betrüger der Aufwand wegen 615 Euro und 500 Euro gelohnt? Man könnte meinen, dass man dadurch doch nicht reich werden kann, oder?
Man muss sich vorstellen, dass es für jede Angriffsserie ein Opfer 0 gibt. Irgendwo, irgendwie, irgendwann ist es einem Betrüger gelungen, Zugriff auf ein einziges WhatsApp-Konto zu bekommen. Aus diesem Konto heraus werden die vorhandenen Kontakte, nehmen wir an, es sind 100, mit dem beschriebenen Abstimmungslink „beglückt“. Fallen davon nur zwei auf die Fake-Abstimmung herein und verknüpfen ebenfalls ein Gerät der Täter mit ihrem WhatsApp-Konto, stehen anschließend nicht mehr ein, sondern drei kompromittierte Konten zur Verfügung. Über die beiden neuen Konten können wiederum jeweils 100 Kontakte angeschrieben werden. Gleichzeitig können die Täter die gekaperten Konten nutzen, um bei Angehörigen und Bekannten Geld zu ergaunern. Wenn dabei nur zwei Personen jeweils 500 Euro überweisen, sind bereits 1.000 Euro erbeutet. Mit jeder erfolgreichen Übernahme wächst gleichzeitig die Basis für die nächste Angriffswelle. So kann aus einer einzigen erfolgreichen Attacke ein sich selbst verstärkendes Betrugssystem entstehen.
Das expotenzielle Geldverdienen
Rein rechnerisch wird schnell deutlich, welches Potenzial darin steckt. Würde sich der Ertrag einer solchen Angriffswelle tatsächlich mit jeder Ebene verdoppeln, würden aus 500 Euro zunächst 1.000, dann 2.000, 4.000, 8.000, 16.000 und schließlich sechsstellige Beträge. In der Realität läuft das selbstverständlich nicht derart sauber mathematisch ab. Manche Opfer reagieren nicht, andere erkennen den Betrug, wieder andere zahlen nichts. Entscheidend ist aber: Die Täter brauchen keine enorme Erfolgsquote. Die Masse macht das Geschäft.
Die Angriffe erfolgen gegen den Menschen, nicht gegen die Technik
Fazit: Die entscheidenden Schwachstellen saßen vor den Geräten. Im Fall von Hallbergmoos wurde offenbar zunächst das Vertrauen der Schwester ausgenutzt und anschließend das Vertrauen der 76-Jährigen in ihre Schwester. Das ist das eigentlich Perfide an der Masche: Jedes erfolgreich kompromittierte Konto kann zum Ausgangspunkt für die nächsten Opfer werden. Da kann die Software noch so ausgeklügelt sein – das Einfallstor ist immer öfter … der Mensch.
Entdecken Sie mehr von Michael Behrens
Melden Sie sich für ein Abonnement an, um die neuesten Beiträge per E-Mail zu erhalten.